GDPR Webhook
背景介绍
在全球多个司法管辖区内,个人对其数据的收集、存储和使用方式拥有一定的法律权利。《通用数据保护条例》(GDPR)为在欧洲收集、存储或处理个人数据的企业设定了法律要求。如果你的应用涉及欧洲居民的数据,为确保应用符合 GDPR 设定的法律要求,须注意以下事项:
-
根据 GDPR,欧洲居民拥有访问、更正、删除和限制其个人数据的法定权利。因此你的应用必须提供相关流程以接收和响应欧洲居民对其个人数据的处理请求。
-
将欧洲居民的数据传输至欧洲之外时,必须按 GDPR 要求采取合规的数据保护措施。在设计应用架构时,需确保满足以下至少一种条件:
- 数据接收方位于经欧盟委员会根据 GDPR 作出充分性认定的国家或地区。
- 应用所属企业与数据接收方签署了标准合同条款以确保数据受到保护。
- 应用公开承诺遵循欧盟-美国数据隐私保护框架等机制。
-
如果你的应用涉及大规模个人数据,GDPR 要求你的企业必须任命一名数据保护官 (DPO),负责监督数据处理活动的合规性。
SHOPLINE 应用合规要求
为确保数据安全与隐私合规,SHOPLINE 对所有应用执行以下强制要求:
- SHOPLINE 对所有在 SHOPLINE 应用市场上架的应用收集的用户数据强制执行 GDPR 的数据规范,无论被收集数据的用户是否位于欧洲。因此,在 SHOPLINE 应用市场上架的任何应用都必须符合 GDPR 规定,即使该应用当前未收集用户个人数据。
- SHOPLINE 提供了强制性 Webhook 以协助你管理应用收集的用户数据。如果你没有提供这些 Webhook 的回调 URL,或你的应用未能按要求响应 Webhook 请求,那么你的应用将被拒绝上架。你必须解决已识别的合规问题后,方可重新提交应用上架审核。
当你的应用收到强制性 Webhook 请求时,必须执行以下操作:
- 确认接收:立即返回 HTTP
200状态码,以确认你的应用已成功收到请求。 - 限时处理:在收到请求后的 30 天内完成数据删除。除非适用法律明确要求你保留相关数据,否则必须执行此删除操作。
如何接入强制 Webhook
在 SHOPLINE 应用市场上架的公共应用必须订阅以下 Webhook 事件,且接收回调的 URL 的协议必须为 HTTPS,以让 SHOPLINE 协助管理应用收集的用户数据。自定义应用不必强制订阅以下 Webhook 事件。
| 事件名称 | 事件标识 |
|---|---|
| 客户数据删除 | customers/redact |
| 商店数据删除 | merchants/redact |
客户数据删除
此 Webhook 用于通知你的应用删除数据库中客户的个人数据。关于更多此 Webhook 相关信息,参考 客户数据删除(GDPR 规范)。
- 触发条件:商家代表客户发起数据删除请求,且你的应用已拥有访问对应商店客户数据的权限时,SHOPLINE 会自动触发此 Webhook。
- 数据说明:此 Webhook 请求体中包含了需删除的客户 ID。你的应用收到此请求后须从数据库中删除该客户的个人数据。
- 回调 URL 配置方式:参考 配置方式。
商店数据删除
此 Webhook 用于通知你的应用删除数据库中相关的商店数据。关于更多此 Webhook 相关信息,参考 商店数据删除(GDPR规范)。
- 触发条件:商家卸载你的应用 48 小时后,SHOPLINE 自动触发此 Webhook。
- 数据说明:该 Webhook 请求体包含
store_id和store_domain参数。收到请求后,你的应用必须从数据库中删除对应商店相关的所有数据。 - 回调 URL 配置方式:参考 配置方式。
配置方式
按以下步骤配置强制 Webhook 的回调 URL,以便 SHOPLINE 将数据处理请求推送至你的应用:
-
登录 合作伙伴后台。
-
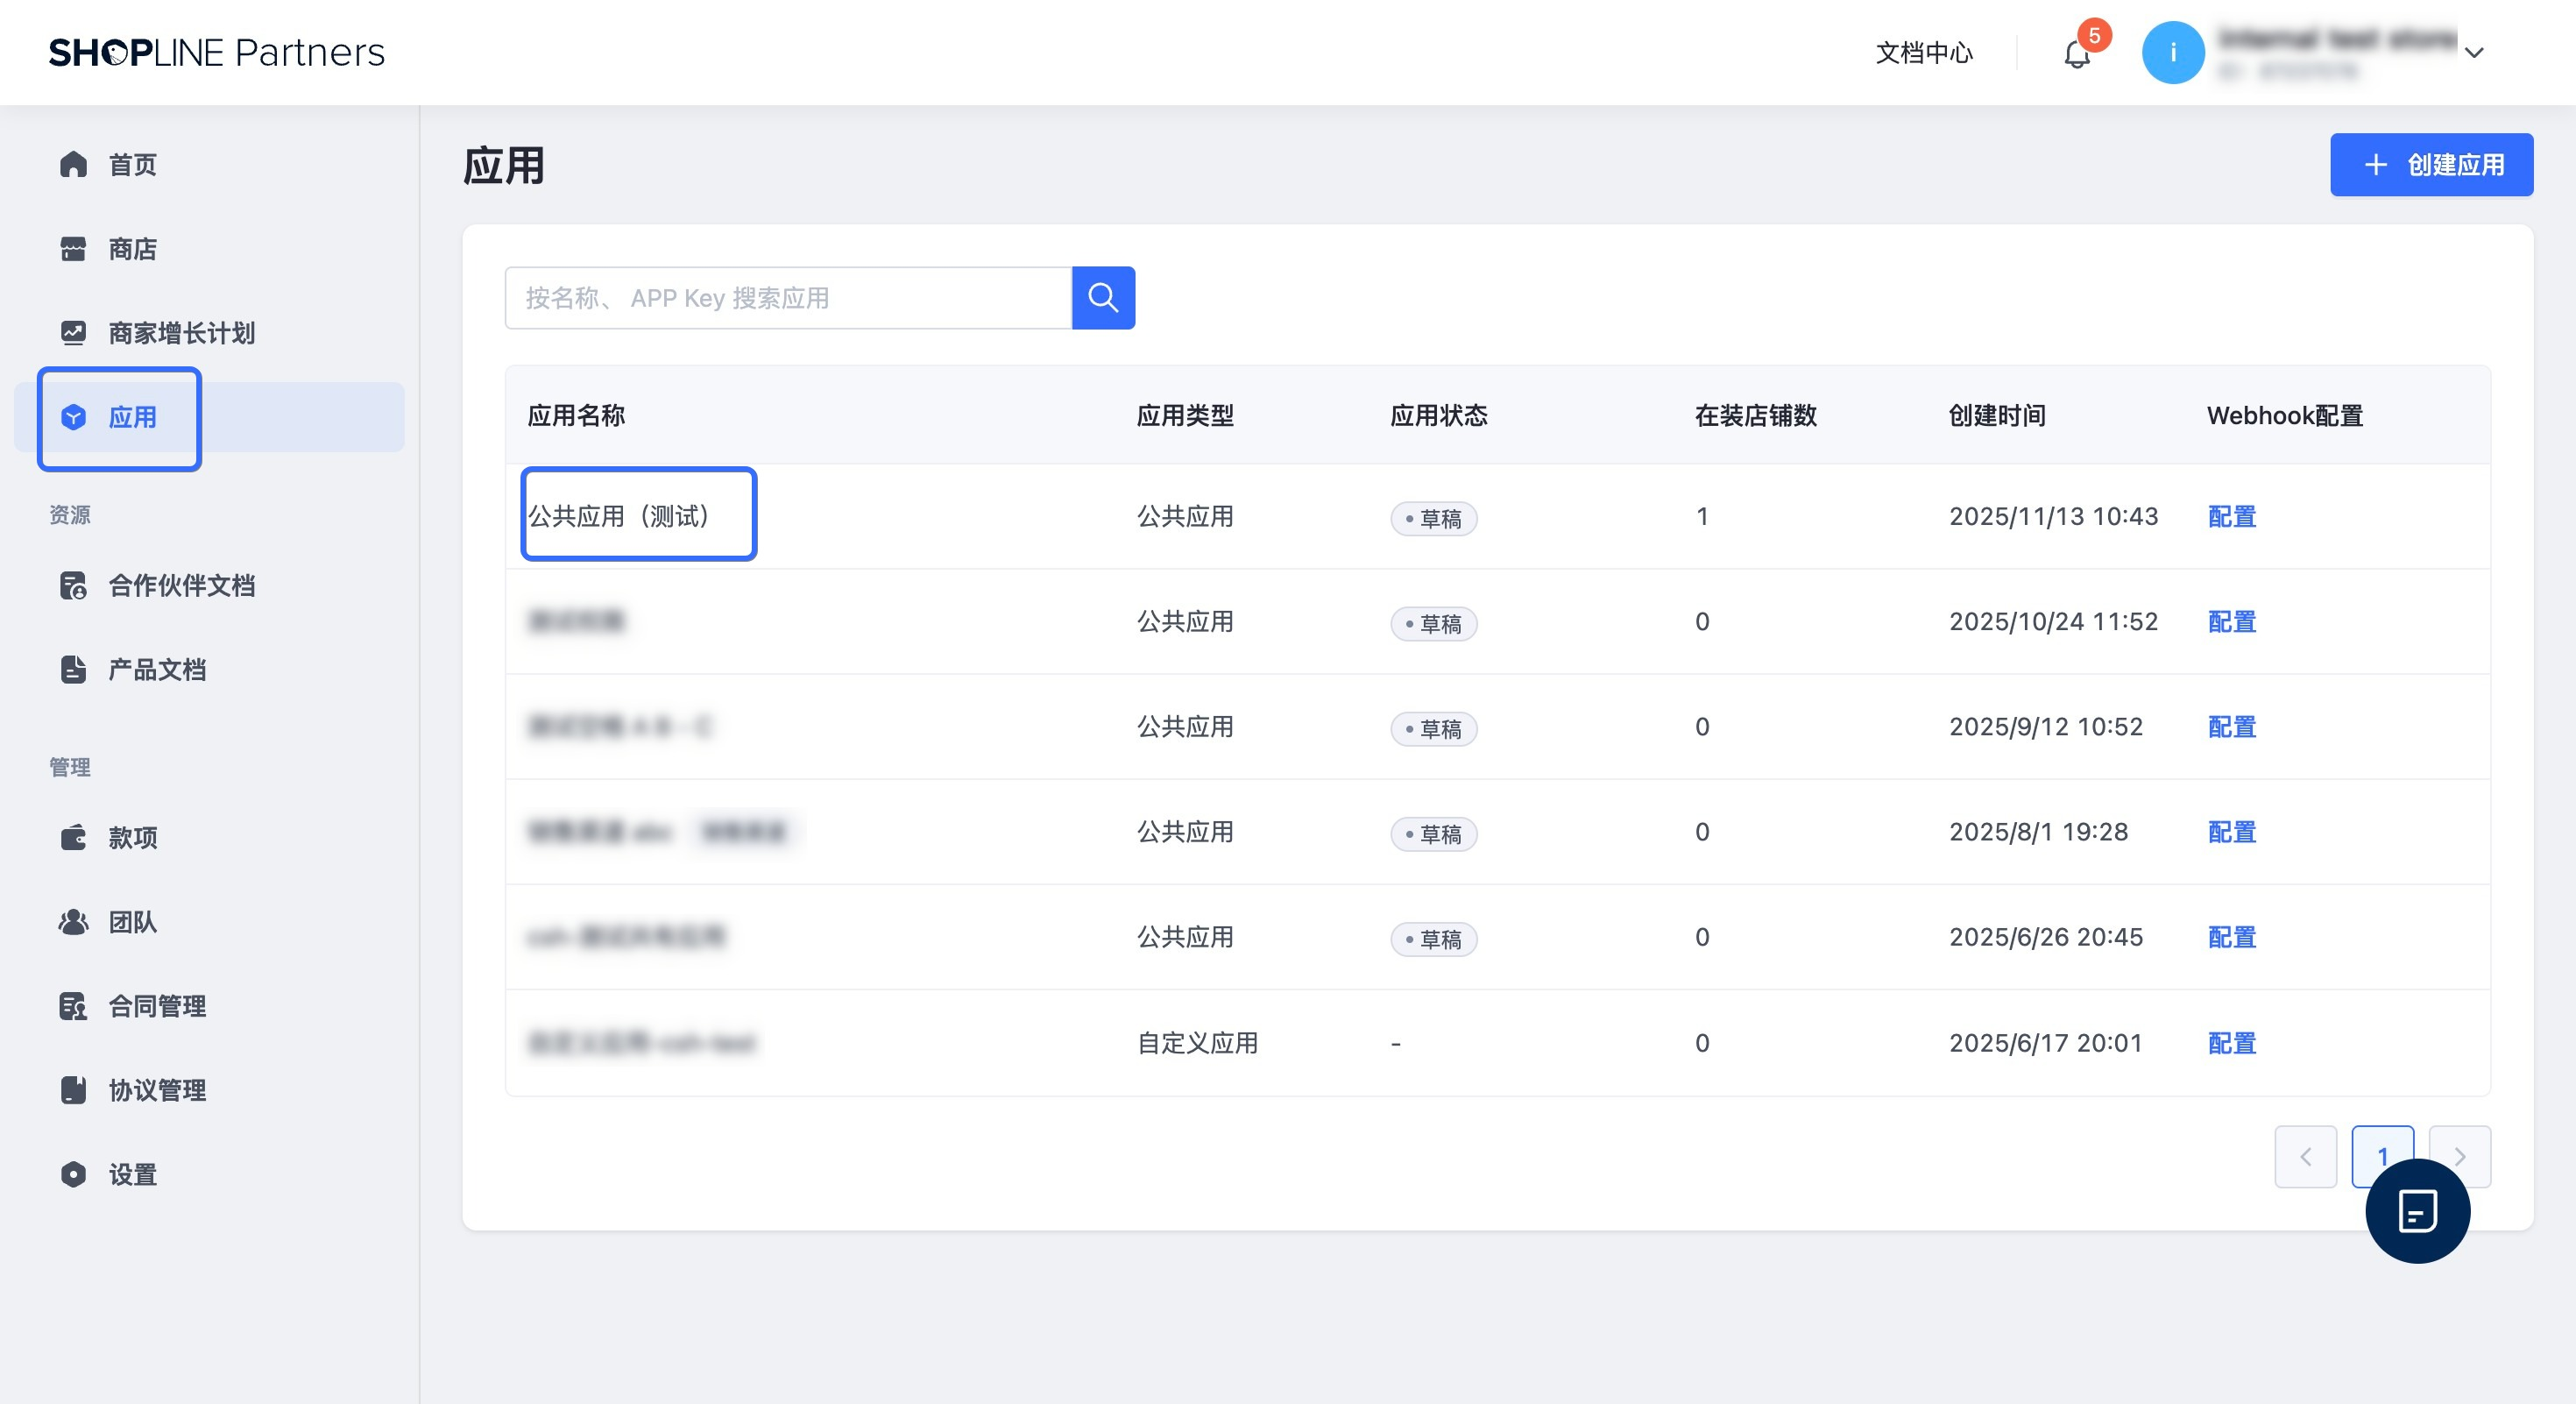
点击左侧导航栏中的 应用,然后选择需要提交 SHOPLINE 应用市场上架审核的应用,进入应用概览页面。
-
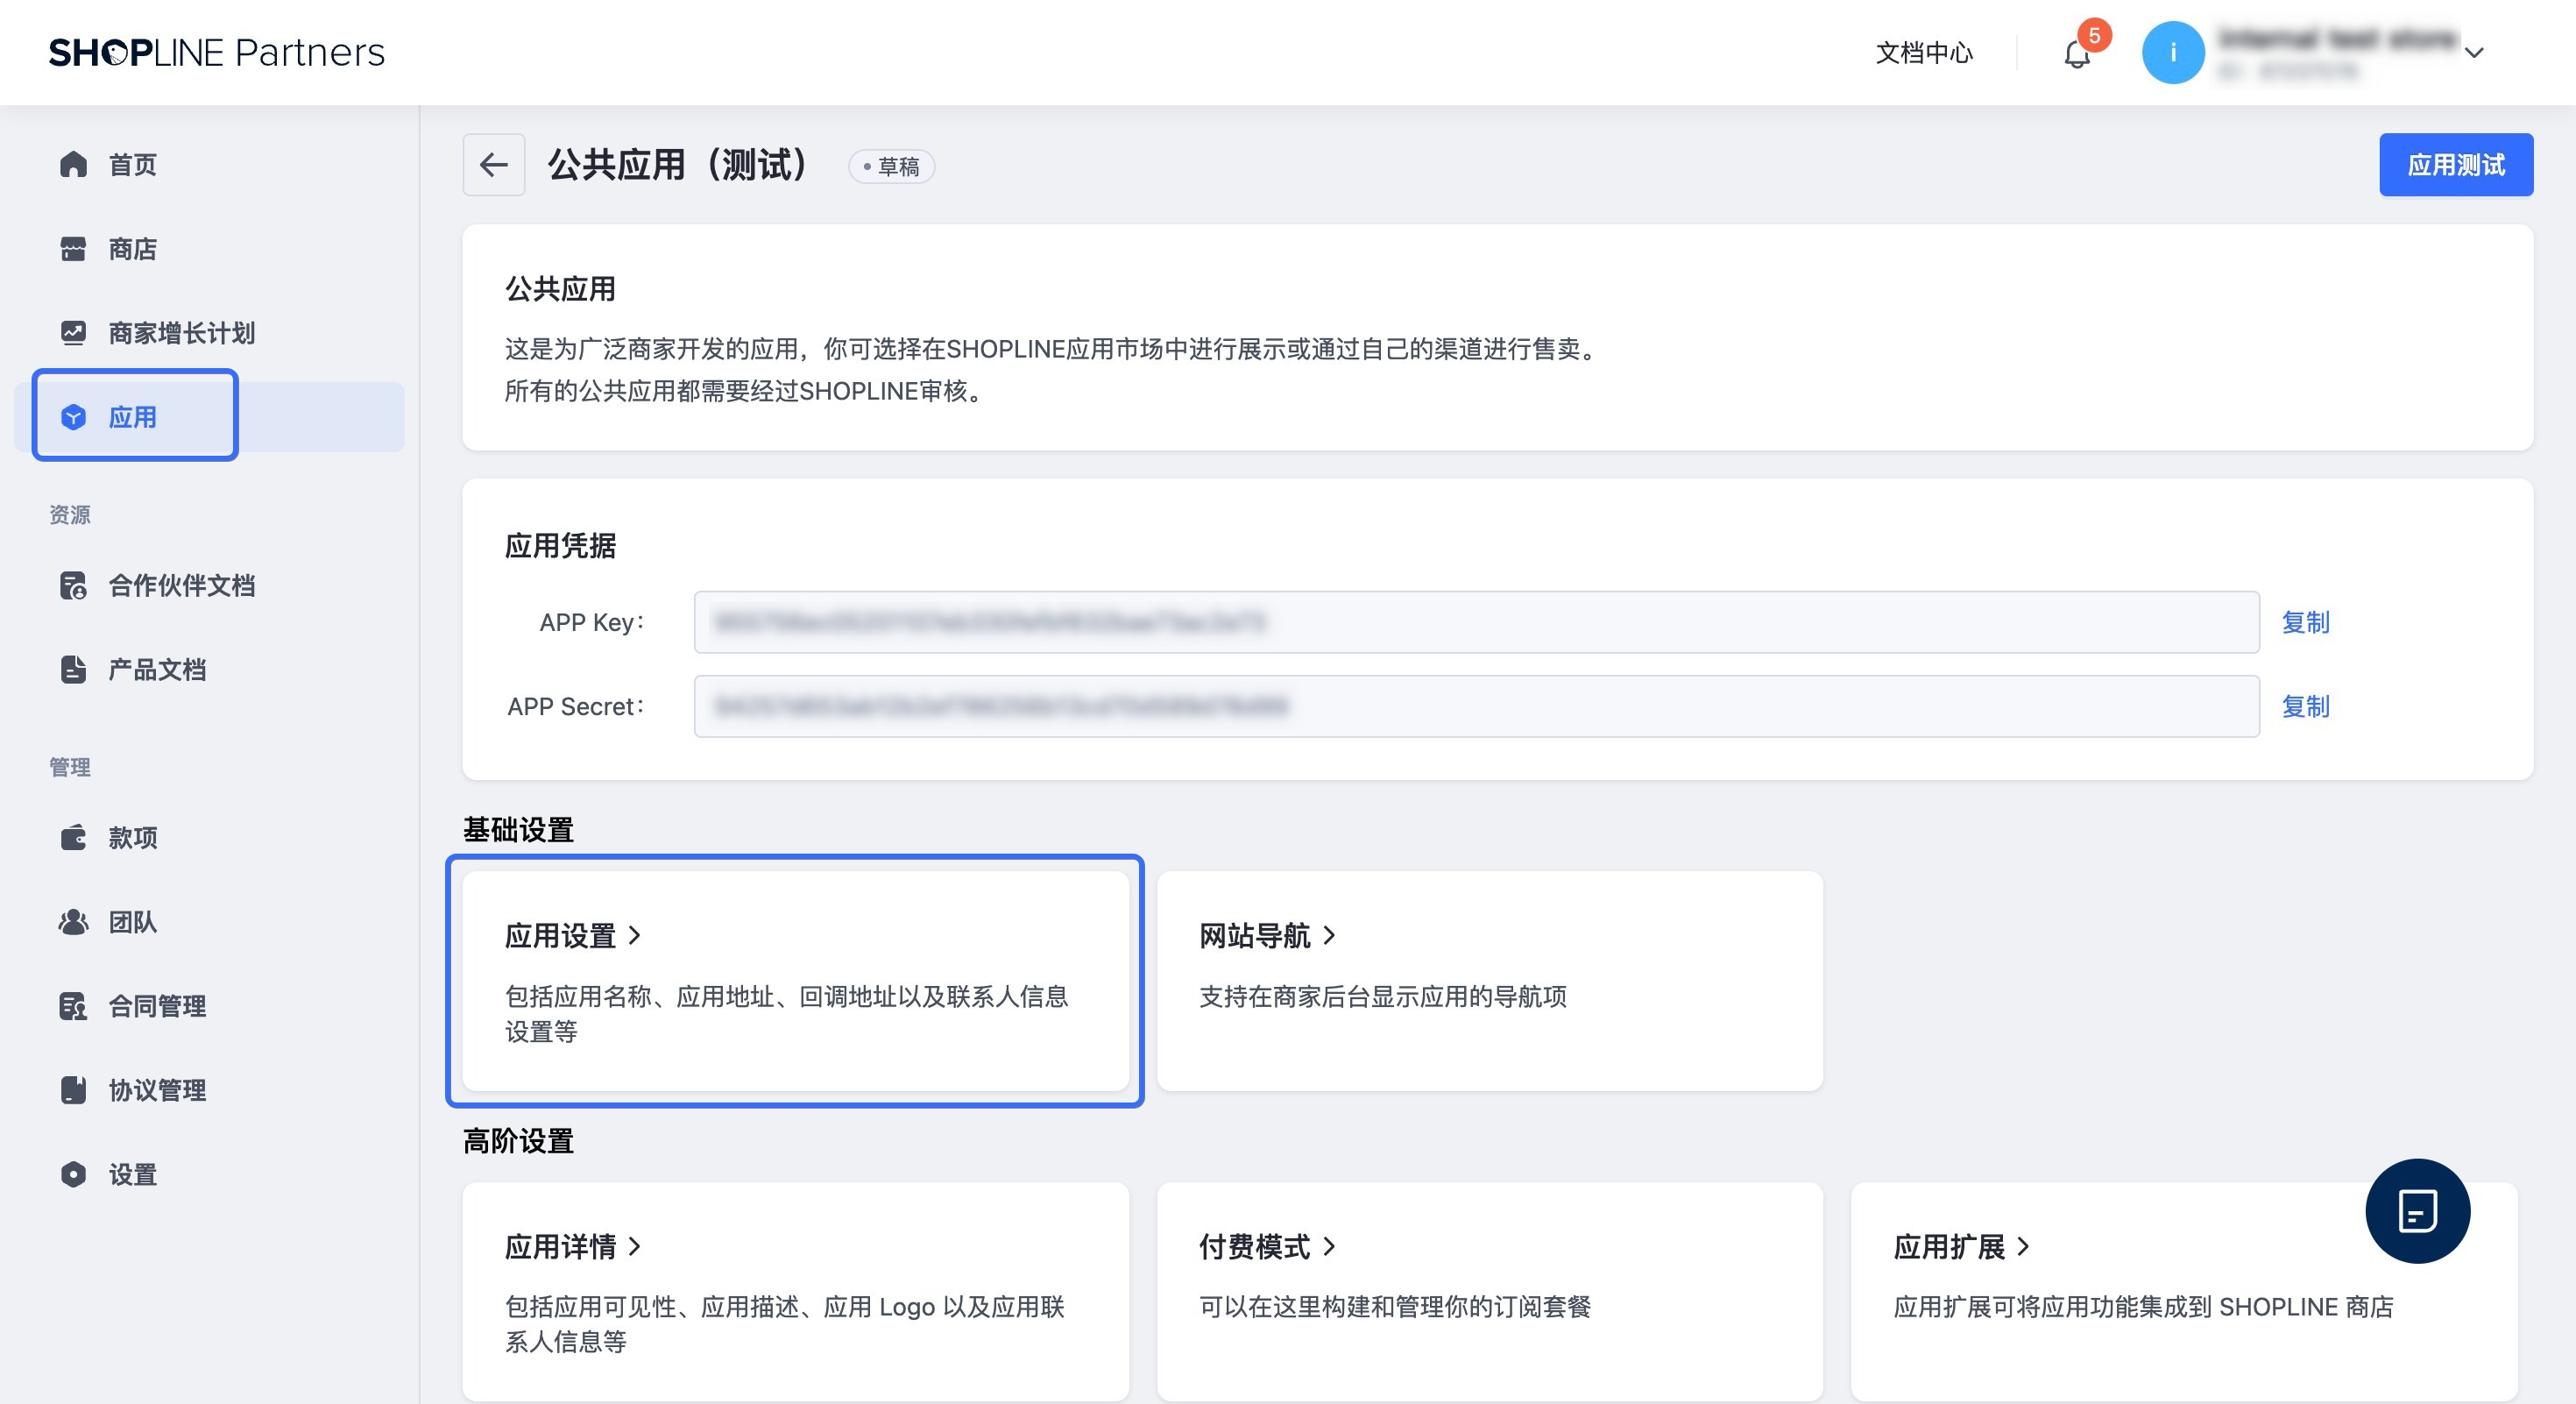
点击 应用设置,进入应用设置页面。
-
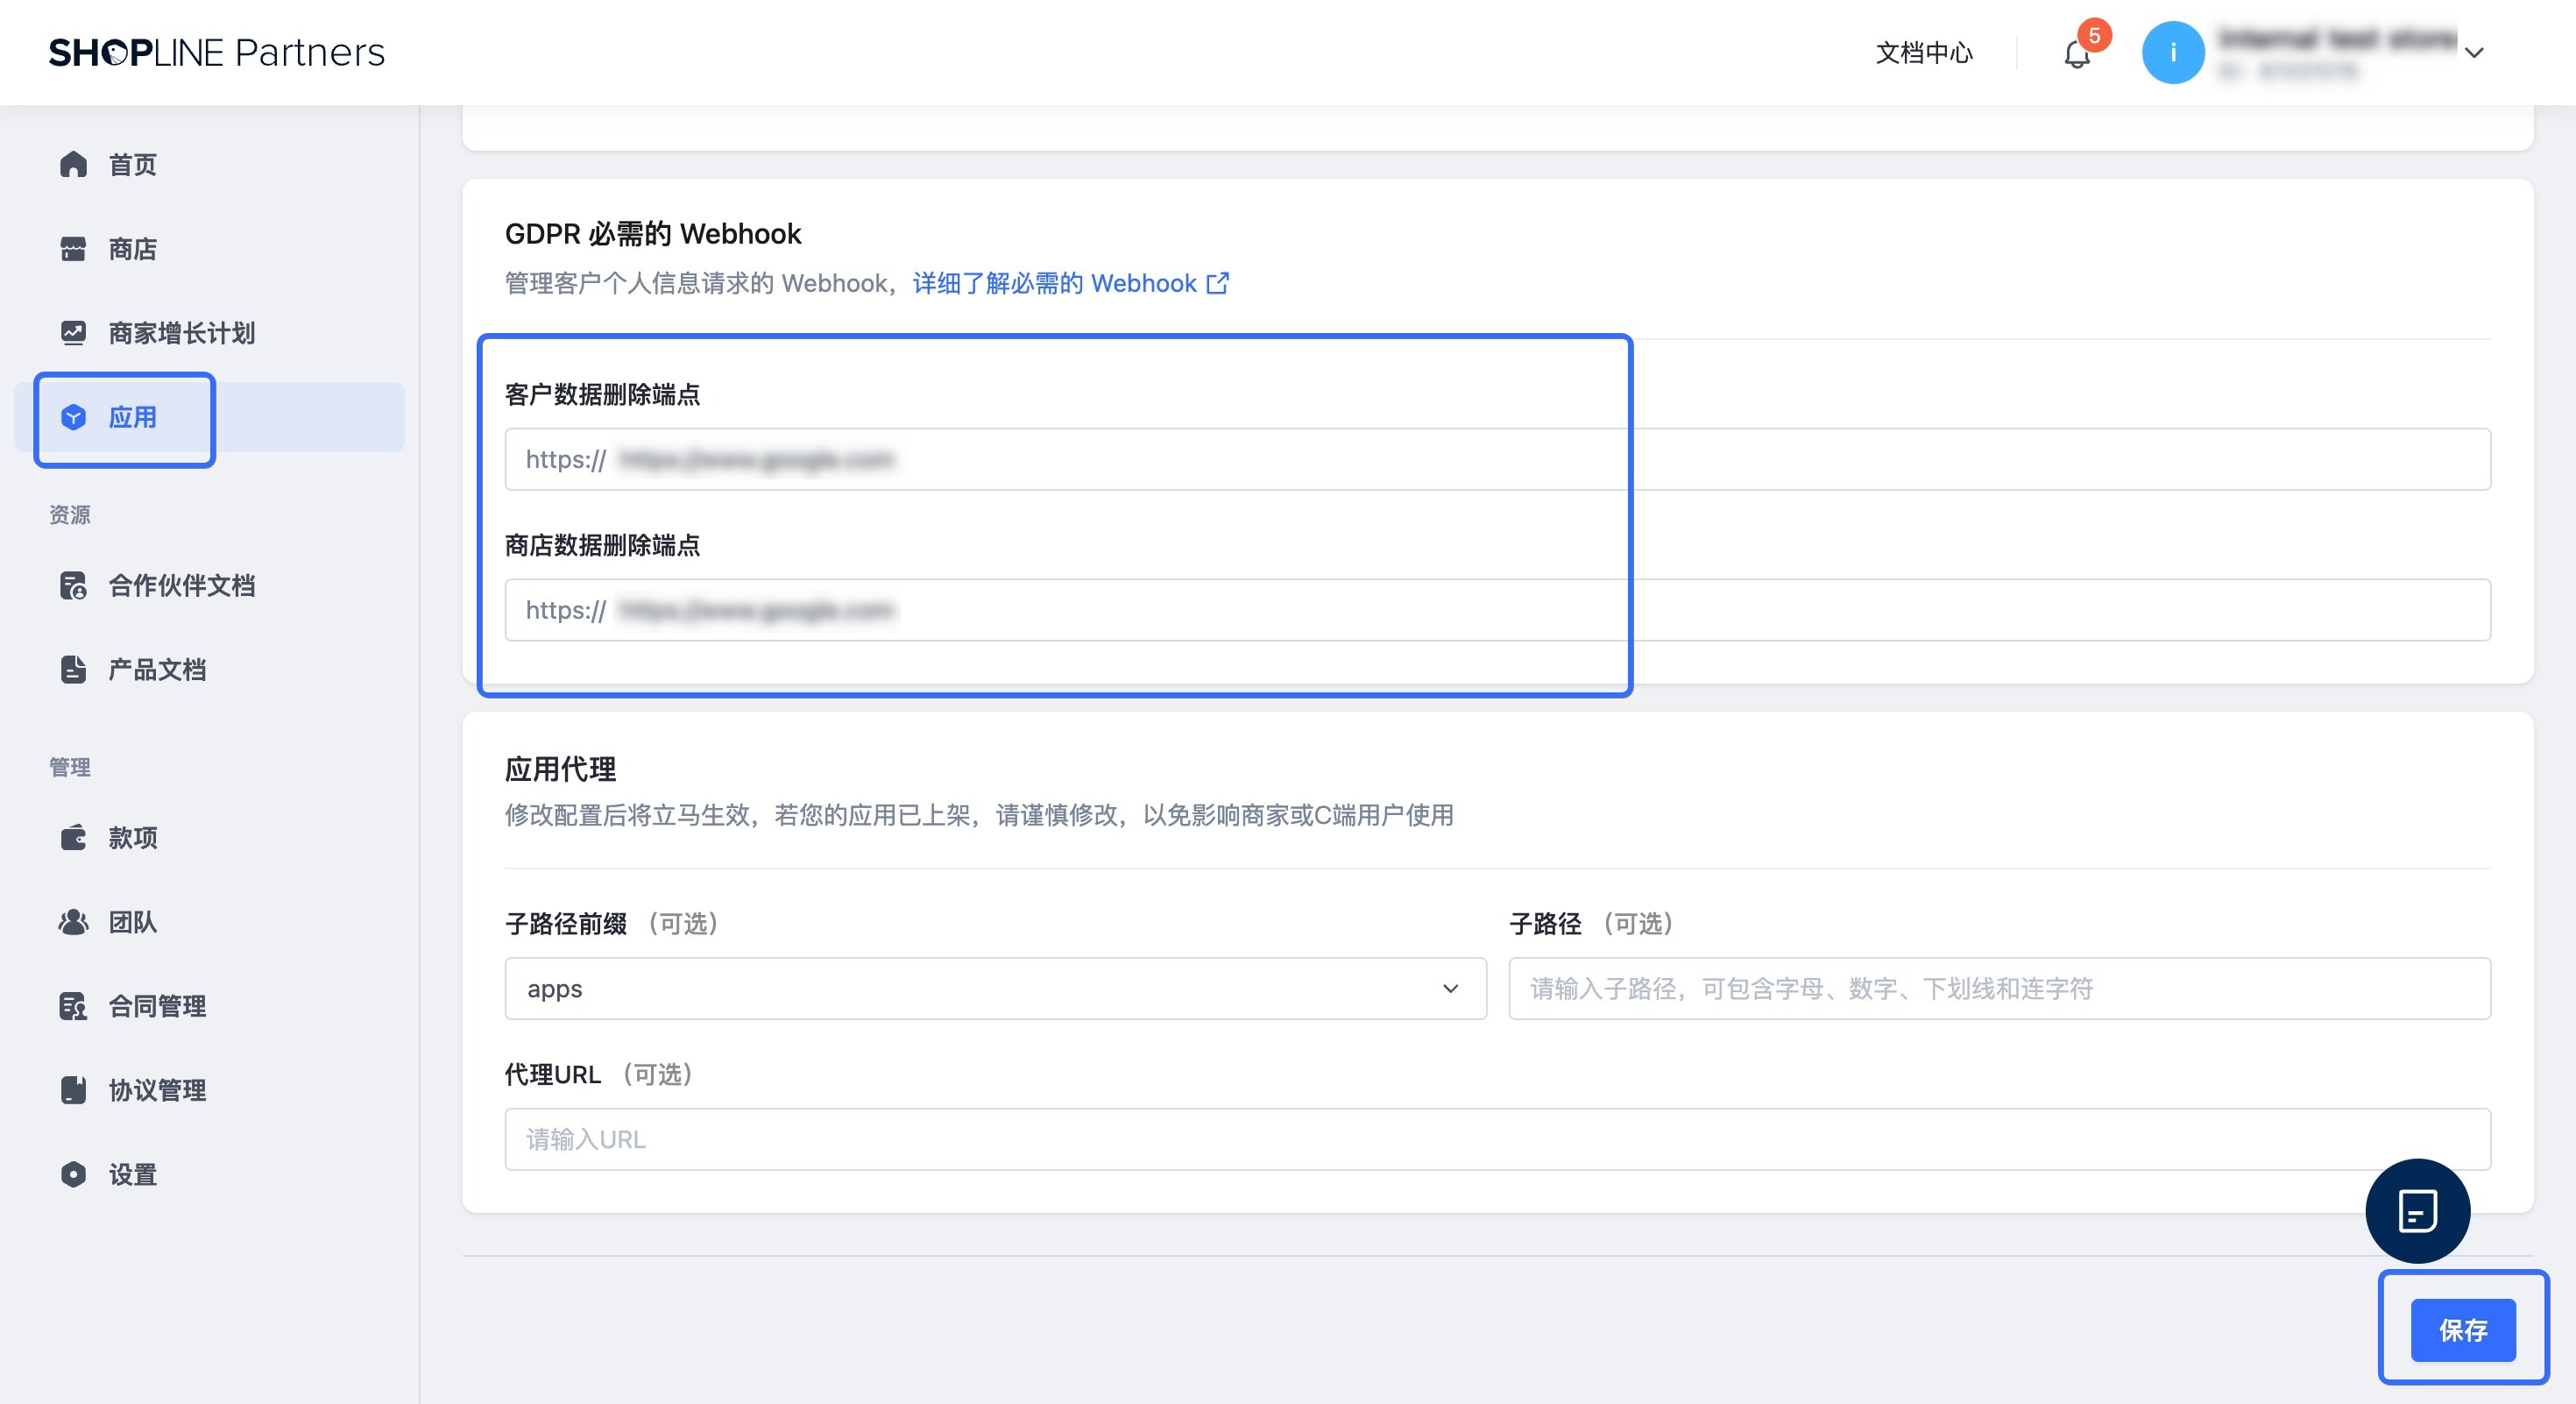
在 GDPR 必需的 Webhook 区域内的 客户数据删除端点 和 商店数据删除端点 字段中,分别填写事件的回调 URL(协议必须是 HTTPS)。填写后点击 保存。